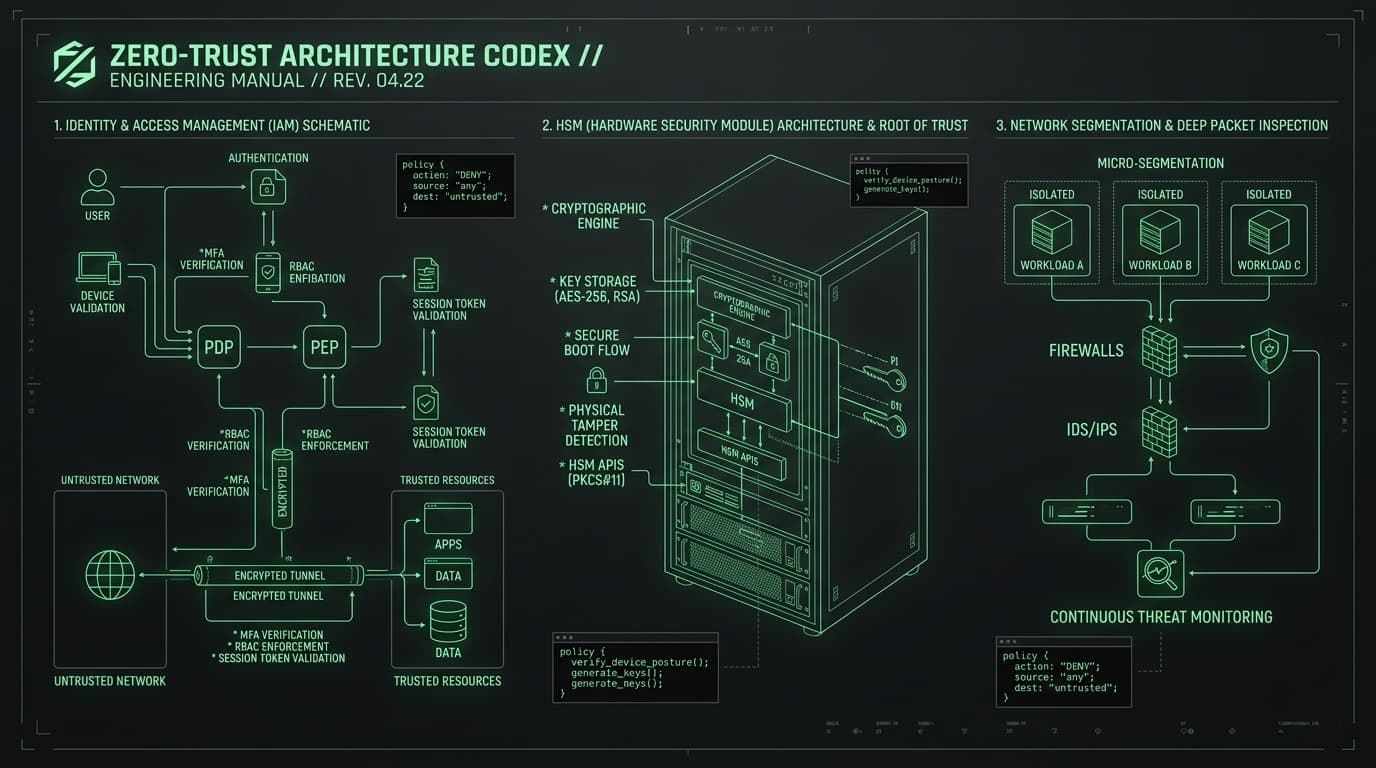
Otonom Yapay Zekâ Ajanlarının Güvenliği: Sıfır Güven Araç Kum Havuzu
Üretken yapay zekâ sistemleri için Sıfır Güven savunması; doğrudan ve dolaylı istem enjeksiyonuna karşı savunma, WASM/MicroVM araç kum havuzları ve kriptografik insan onayı mekanizmaları.
Otonom Yapay Zekâ Ajanlarının Güvenliği: Sıfır Güven Araç Kum Havuzu
Ajanik Yapay Zekânın Yeni Atak Yüzeyi
Harici araçlara (kod çalıştırma, veri tabanı erişimi, web tarama, e-posta gönderme) sahip otonom yapay zekâ ajanları, yepyeni bir güvenilmez bilgi işlem sınıfını temsil eder. Belirleyici yazılımların aksine LLM'ler dolaylı istem enjeksiyonuna (indirect prompt injection) açıktır: Bir saldırgan harici bir belgeye gizli zararlı talimatlar yerleştirerek ajanın yetkili araçları suiistimal etmesini sağlayabilir.
Yapay Zekâ Ajanları İçin Sıfır Güven İlkeleri
- Ajan Niyetine Asla Güvenmeyin: Bir LLM çıktısı yetkili bir komut değil, güvenilmez bir kullanıcı girdisidir.
- Belirleyici Şema Zorlaması: Tüm araç argümanları çalıştırılmadan önce katı şema denetiminden (Zod, Pydantic) geçmelidir.
- Kum Havuzu (Sandboxing) ile Kod Yalıtımı: Ajan tarafından üretilen Python veya JS kodları, tamamen ağdan yalıtılmış WebAssembly (WASM) veya MicroVM ortamlarında çalıştırılmalıdır.
- Kriptografik İnsan Onayı (HITL): Kritik işlemler (para transferi, veri silme, yetki değişikliği) mutlaka kanal dışı insan onayı gerektirmelidir.
[ Güvenilmez Harici Veri ] ──> [ LLM Ajanı ]
                                      │
                         Araç Çağrısı (Güvenilmez)
                                      │
                                      ▼
                       ┌─────────────────────────────┐
                       │    Sıfır Güven Araç Vekili  │
                       │ - Şema Denetimi             │
                       │ - WASM / MicroVM Kum Havuzu │
                       │ - İnsan Onayı Kapı Bekçisi  │
                       └──────────────┬──────────────┘
                                      │ Doğrulandı ve Onaylandı
                                      ▼
                             [ Kurumsal API ]
NIST SP 800-207 ve CISA ZTMM 2.0 standartlarında kurumsal Sıfır Güven savunma kanonu: Statik kimlikleri kaldırın, eBPF mikro segmentasyon uygulayın ve çalışma zamanı çekirdek telemetrisi ile ihlalleri anında önleyin.