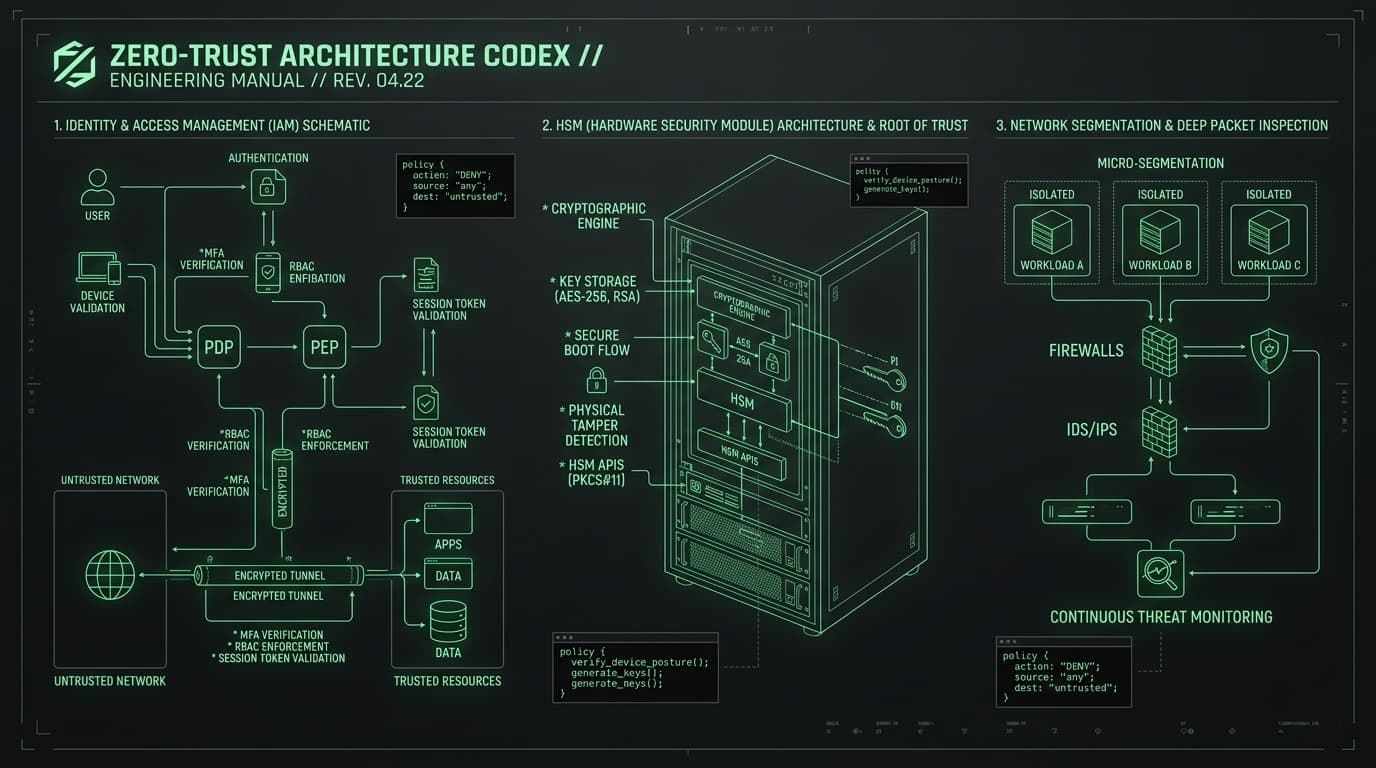
Sıfır Güven Mimarisi Temelleri ve NIST SP 800-207
Geleneksel çevre güvenliğinden Sıfır Güven Mimarisine (ZTA) geçişin temelleri; Politika Karar Noktaları (PDP), Politika Zorlama Noktaları (PEP) ve 7 NIST temel ilkesinin kapsamlı incelenmesi.
Sıfır Güven Mimarisi Temelleri ve NIST SP 800-207
Yönetici Özeti
Geleneksel kurumsal güvenlik mimarileri "kale ve hendek" çevre savunma modeline dayanıyordu: Bir varlık sınır güvenlik duvarını veya şirket VPN bağlantısını aştığında, iç ağ genelinde örtük ve segmentsiz bir güven kazanırdı. NIST Special Publication 800-207 standardında resmileştirilen Sıfır Güven Mimarisi (Zero-Trust Architecture - ZTA), bu paradigmayı kökten yıkar. ZTA kapsamında ağ konumu sıfır güven sağlar; her istek sürekli bağlama dayalı olarak doğrulanmalı, yetkilendirilmeli ve kriptografik olarak kanıtlanmalıdır.
NIST SP 800-207'nin 7 Temel İlkesi
- Tüm veri kaynakları ve bilgi işlem servisleri birer kaynak olarak kabul edilir: "Güvenli" iç bölge diye bir kavram yoktur.
- Ağ konumuna bakılmaksızın tüm iletişim şifrelenir ve güvenceye alınır: Bir Kubernetes kümesi içindeki servisler arası RPC trafiği, kamusal internet trafiği ile aynı kriptografik titizliği gerektirir.
- Kurumsal kaynaklara erişim oturum bazında dinamik olarak verilir: Kalıcı yetkilerin yerini kısa ömürlü oturumlar alır.
- Erişim dinamik politikalarla belirlenir: Cihaz sağlığı, coğrafi konum, kullanıcı rolü ve davranışsal anomali sinyalleri değerlendirilir.
- Kurum, sahip olduğu tüm varlıkların güvenlik duruşunu sürekli izler: Hiçbir cihaz veya konteyner varsayılan olarak güvenilir kabul edilmez.
- Kimlik doğrulama ve yetkilendirme dinamiktir ve erişimden önce zorunlu olarak uygulanır: Tek seferlik oturum açma yerine sürekli doğrulama esastır.
- Kurum, varlıklar ve ağ iletişimi hakkında toplayabildiği en geniş telemetri verisini toplar: Telemetri akışı Politika Motorunu besler.
Politika Motoru Mimarisi: PDP ve PEP
NIST SP 800-207, güvenlik sorumluluklarını yapısal olarak ikiye ayırır:
- Politika Karar Noktası (Policy Decision Point - PDP):
- Politika Motoru (PE): Kurumsal kurallara ve tehdit istihbaratına göre erişimin verilip verilmeyeceğini kararlaştıran beyin.
- Politika Yöneticisi (PA): İletişim kimlik bilgilerini (kısa ömürlü belirteçler veya mTLS sertifikaları) üreten ve iptal eden kontrol düzlemi.
- Politika Zorlama Noktası (Policy Enforcement Point - PEP): Trafiği yakalayan ve PDP kararlarını uygulayan kapı bekçisi (Envoy vekil sunucusu, API gateway veya çekirdek içi eBPF kancası).
[ Kullanıcı / İş Yükü ]
         │
         ▼  (İstek)
 ┌───────────────┐         Karar Sorgusu        ┌─────────────────────────┐
 │      PEP      │ ───────────────────────────> │           PDP           │
 │ (Envoy / eBPF)│ <─────────────────────────── │ (Politika Motoru & Yön) │
 └───────┬───────┘        İmzalı İzin           └─────────────────────────┘
         │ (İzin Verilen Trafik)
         ▼
[ Kurumsal Kaynak ]
Kurumsal Geçiş Stratejisi: 5 Aşamalı Yol Haritası
- Varlık ve Veri Akışı Haritalama: Otomatik eBPF ağ keşfi ile tüm servisleri ve veri yollarını çıkarın.
- Statik Kimlik Bilgilerini Kaldırma: Statik API anahtarlarını kısa ömürlü OIDC iş yükü federasyonu ile değiştirin.
- Kimlik Odaklı Mikro Segmentasyon: Katman 7 seviyesinde varsayılan-ret (default-deny) ağ politikaları uygulayın.
- Kısa Ömürlü Karşılıklı TLS (mTLS): SPIFFE/SPIRE ile yönetilen kısa ömürlü X.509 SVID sertifikalarına geçin.
- Sürekli Doğrulama ve Hasım Simülasyonu: İç uç noktalara karşı otomatik ihlal simülasyonu (BAS) çalıştırın.
NIST SP 800-207 ve CISA ZTMM 2.0 standartlarında kurumsal Sıfır Güven savunma kanonu: Statik kimlikleri kaldırın, eBPF mikro segmentasyon uygulayın ve çalışma zamanı çekirdek telemetrisi ile ihlalleri anında önleyin.