Kuantum Sonrası Kriptografiye Geçiş: ML-KEM ve Kyber Hibrit TLS
"Şimdi Topla, Sonra Çöz" tehdidine karşı savunma; NIST onaylı Kuantum Sonrası Kriptografi (FIPS 203 ML-KEM / Kyber-768), hibrit X25519 anahtar değişimi ve kuantum-güvenli ağ tasarımı.
Kuantum Sonrası Kriptografiye Geçiş: ML-KEM ve Kyber Hibrit TLS
"Şimdi Topla, Sonra Çöz" (Harvest Now, Decrypt Later) Tehdidi
Kriptografik olarak yetenekli kuantum bilgisayarlar (CRQC), Shor Algoritması ile klasik açık anahtarlı şifrelemeleri (RSA, ECDSA, ECDH) kırabilecektir. İstihbarat örgütleri günümüzde kurumsal ağ trafiğini şimdiden kaydedip depolamakta ve kuantum donanımları hazır olduğunda geriye dönük çözmeyi hedeflemektedir ("Harvest Now, Decrypt Later").
NIST Kuantum Sonrası Standartları
NIST 2024 yılında ilk resmi kuantum sonrası kriptografi standartlarını yayınlamıştır:
- FIPS 203: Module-Lattice-Based Key-Encapsulation Mechanism (ML-KEM), eski adıyla CRYSTALS-Kyber.
- FIPS 204: Module-Lattice-Based Digital Signature Algorithm (ML-DSA), eski adıyla CRYSTALS-Dilithium.
Hibrit Kuantum Sonrası TLS 1.3
Yeni algoritmaların güvenliğini klasik algoritmalarla pekiştirmek için endüstri standardı Hibrit Anahtar Değişimidir: Klasik eliptik eğri (X25519) ile kuantum-güvenli (Kyber-768) birleştirilir.
İstemci                                                   Sunucu
  │                                                         │
  │── ClientHello (X25519 genel anahtar + Kyber-768 anahtar)─>│
  │                                                         │
  │<── ServerHello (X25519 şifreli metin + Kyber şifreli) ──│
  │                                                         │
  [ Ortak Sır = HKDF(KlasikSır || KuantumSır) ]
İki algoritmadan biri gelecekte zafiyet gösterse dahi, diğeri iletişimin çözülmesini tamamen engeller.
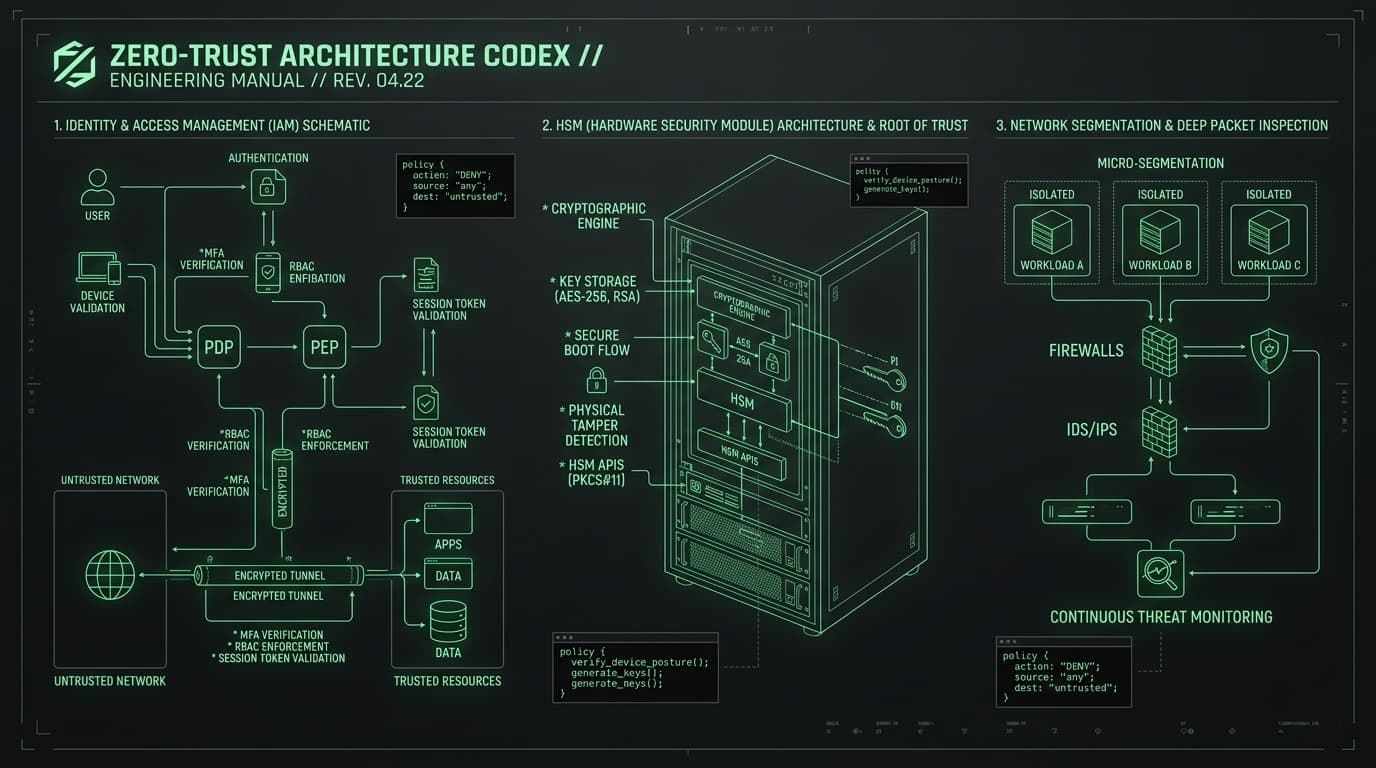
NIST SP 800-207 ve CISA ZTMM 2.0 standartlarında kurumsal Sıfır Güven savunma kanonu: Statik kimlikleri kaldırın, eBPF mikro segmentasyon uygulayın ve çalışma zamanı çekirdek telemetrisi ile ihlalleri anında önleyin.