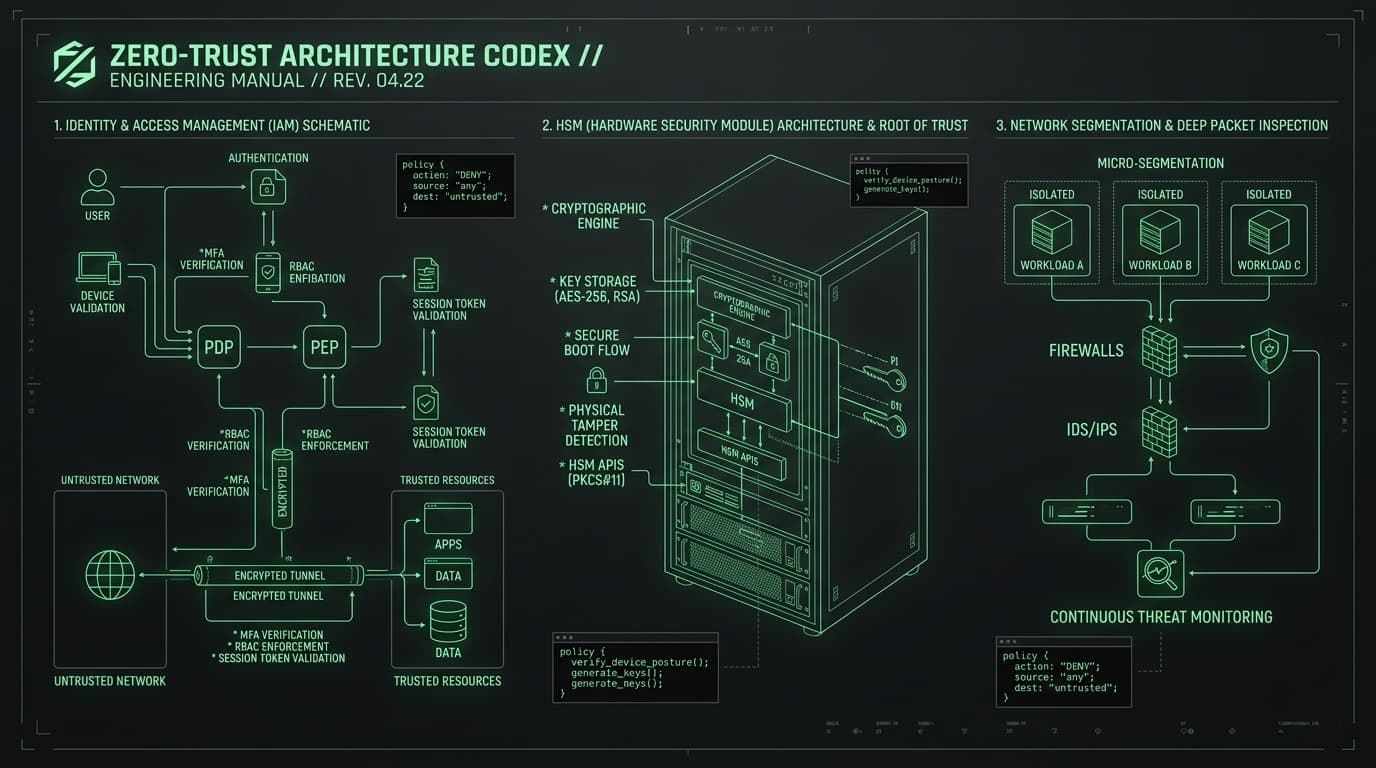
Donanım HSM Zarf Şifreleme, BYOK ve Kriptografik İmha
Kurumsal veriler üzerinde tam kriptografik egemenlik; FIPS 140-3 HSM anahtarları, geçici veri şifreleme anahtarları (DEK), AES-256-GCM zarf şifreleme ve kriptografik imha (crypto-shredding).
Donanım HSM Zarf Şifreleme, BYOK ve Kriptografik İmha
Kriptografik Egemenlik
Çok kiracılı bulut ortamlarında hassas müşteri verilerini saklamak, donanım düzeyinde yalıtım gerektirir. Bulut sağlayıcısının varsayılan anahtarlarıyla yapılan sunucu taraflı şifreleme, verileri yasal celplere veya yetkili personel erişimlerine karşı savunmasız bırakabilir.
Zarf Şifreleme (Envelope Encryption) Modeli
Büyük veri kümelerini her seferinde Donanım Güvenlik Modülüne (HSM) göndermeden güvenle şifrelemek için Zarf Şifreleme kullanılır:
- Uygulama, HSM Anahtar Yönetim Servisinden (KMS) bir Veri Şifreleme Anahtarı (DEK) talep eder ve bir Şifreleme Bağlamı (
tenant_id: "acme-corp") sunar. - KMS, düz metin DEK ile birlikte HSM Ana Anahtarı (KEK) ile şifrelenmiş kapalı bir DEK üretir.
- Uygulama veriyi yerel olarak AES-256-GCM ile şifreler.
- Düz metin DEK derhal bellekten silinir (
zeroize). Şifreli DEK ise verinin hemen yanına kaydedilir.
[ Düz Metin Veri ] ──(+)── [ Düz Metin DEK ] ──> [ Şifreli Veri ]
                                  │
                       HSM KEK ile Şifrelenir
                                  │
                                  ▼
                          [ Şifreli DEK ]
KVKK ve GDPR Madde 17 Uyarınca Kriptografik İmha (Crypto-Shredding)
Verilerin dağıtık veri tabanlarından, analitik depolardan ve değişmez yedekleme teyplerinden tamamen silinmesi operasyonel olarak neredeyse imkansızdır.
Kriptografik İmha (Crypto-Shredding) modelinde, her kiracının verisi benzersiz bir DEK ile şifrelenir. Kullanıcı silinmek istendiğinde, anahtar yöneticisindeki o kullanıcıya ait DEK anahtarı geri döndürülemez şekilde yok edilir. Anahtarı olmayan tüm yedeklerdeki şifreli kayıtlar anında anlamsız gürültüye dönüşür.
NIST SP 800-207 ve CISA ZTMM 2.0 standartlarında kurumsal Sıfır Güven savunma kanonu: Statik kimlikleri kaldırın, eBPF mikro segmentasyon uygulayın ve çalışma zamanı çekirdek telemetrisi ile ihlalleri anında önleyin.