Çoklu Bulut OIDC Federasyonu ile Parolasız Altyapı
Kalıcı bulut kimlik bilgilerini tamamen sonlandırma; GitHub Actions, Kubernetes IRSA, GCP ve Azure arasında OIDC federasyonu kurma rehberi.
Çoklu Bulut OIDC Federasyonu ile Parolasız Altyapı
Statik Bulut Anahtarlarının Kritik Riski
İstatistiksel olarak kurumsal bulut ihlallerinin büyük çoğunluğu, kazara GitHub depolarına yüklenen, CI derleme loglarına sızan veya geliştirici bilgisayarlarından çalınan statik kimlik bilgilerinden (AWS_ACCESS_KEY_ID ve AWS_SECRET_ACCESS_KEY) kaynaklanır. Statik anahtarların geçerlilik süresi sınırsızdır ve coğrafi bir kısıtlamaları yoktur.
Parolasız Altyapı Paradigması: OpenID Connect Federasyonu
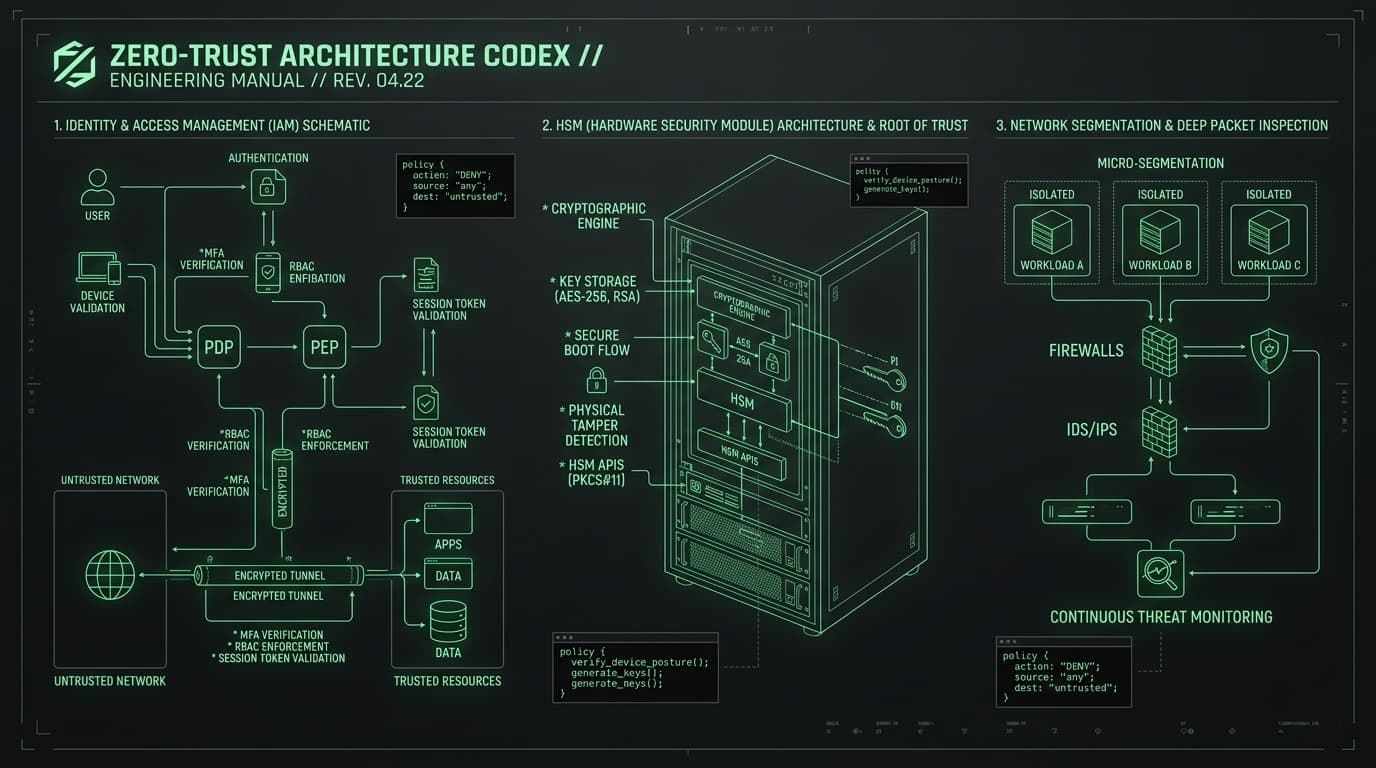
Sıfır Güven, kalıcı kimlik bilgilerinin altyapıdan tamamen temizlenmesini zorunlu kılar. OpenID Connect (OIDC) kimlik federasyonu sayesinde harici sistemler (GitHub Actions, Kubernetes pod'ları veya geliştirici makineleri), kısa ömürlü ve kriptografik olarak imzalanmış JWT belirteçlerini geçici bulut izinleriyle (geçerlilik: 15–60 dakika) takas eder.
Mimari Akış: GitHub Actions'tan AWS IAM'e
- CI çalıştırıcısı, GitHub'ın belirteç servisinden geçici bir OIDC JWT belirteci ister:
- Konu (sub):
repo:tiny-cto/tinycto-tv:ref:refs/heads/main - Yayıncı (iss):
https://token.actions.githubusercontent.com
- Konu (sub):
- CI çalıştırıcısı AWS STS'ye
AssumeRoleWithWebIdentityçağrısı yapar. - AWS IAM, belirtecin imzasını GitHub'ın genel JWKS anahtarlığı ile doğrular.
- Güven politikası eşleşirse, STS 15 dakika geçerli geçici kimlik bilgilerini üretir.
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Principal": {
        "Federated": "arn:aws:iam::123456789012:oidc-provider/token.actions.githubusercontent.com"
      },
      "Action": "sts:AssumeRoleWithWebIdentity",
      "Condition": {
        "StringEquals": {
          "token.actions.githubusercontent.com:aud": "sts.amazonaws.com"
        },
        "StringLike": {
          "token.actions.githubusercontent.com:sub": "repo:tiny-cto/tinycto-tv:ref:refs/heads/main"
        }
      }
    }
  ]
}
NIST SP 800-207 ve CISA ZTMM 2.0 standartlarında kurumsal Sıfır Güven savunma kanonu: Statik kimlikleri kaldırın, eBPF mikro segmentasyon uygulayın ve çalışma zamanı çekirdek telemetrisi ile ihlalleri anında önleyin.