> tinycto_templates
Teknik Doküman Şablonları (Sayfa 11 / 14)
Üretimle karşılaştığında ayakta kalan dokümanlar.
Önemli Teknik Doküman Şablonu ve Hukuki Uyarı
TinyCTO.tv Teknik Doküman Şablon Bildirimi: Bu şablon genel eğitim ve operasyon amaçlı bir başlangıç materyalidir. Hukuki, vergisel, muhasebesel, yatırım, satın alma, mevzuat, güvenlik veya sertifikasyon danışmanlığı değildir. Gereklilikler ülkeye, kuruma, sözleşmeye ve riske göre değişir. Kullanmadan önce yetkin uzmanlarla gözden geçirip uyarlayın.
Yapay Zekâ ve Yönetici Özeti
TinyCTO Teknik Doküman Şablonları Kütüphanesi, yazılım mimarisi, yapay zekâ iş akışları, bulut maliyetleri, güvenlik ve üretim operasyonları için sahada doğrulanmış teknik referans paketleri sunar. Her paket, belirsizliği ortadan kaldıran yapısal bölümler, bağımsız inceleme kontrol listeleri ve iki dilli (EN/TR) tam parite içerir.
Sıkça Sorulan Sorular
TinyCTO teknik doküman şablonları hangi formatlarda sağlanmaktadır?
Teknik doküman şablon paketleri DOCX, XLSX, PDF ve saf Markdown (MD) formatlarında sunulmaktadır. Ayrıca mimari diyagramlar için kaynak Mermaid kodları ve düzenlenebilir SVG dosyaları dahildir.
Teknik doküman şablon indirmeleri için oturum açma gerekli midir?
Katalog ve teknik doküman şablon detayları, önizlemeler ve yönergeler herkese açıktır. Ancak doğrudan üretim dokümanlarını indirmek için güvenli oturum açma (otantikasyon) gereklidir.
Boş şablon ile işlenmiş senaryo arasındaki fark nedir?
Her teknik referans paketi hem doğrudan şirketinizde kullanabileceğiniz temiz bir boş şablon (blank template) hem de karmaşık bir kurumsal arıza ve mimari karar üzerinden örneklendirilmiş işlenmiş senaryo (worked scenario) içerir.
Kategori Kılavuzları & Odak Alanları (20)
332 Kanonik Doküman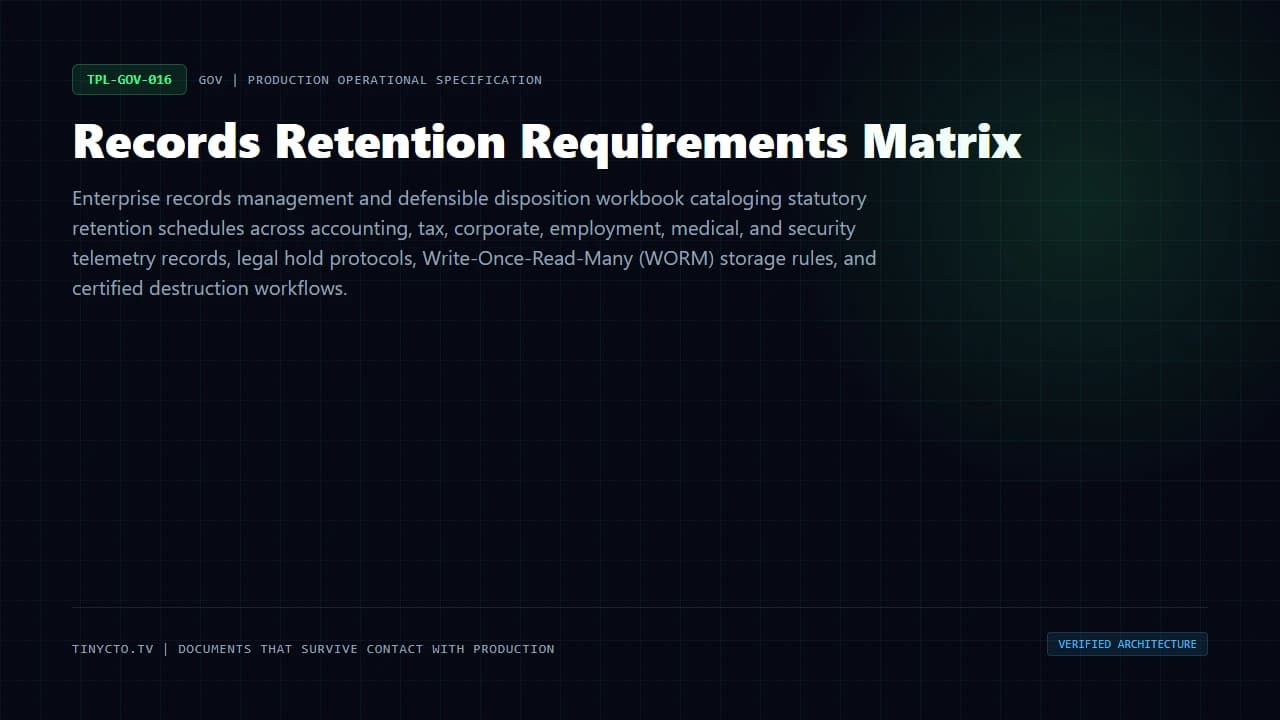
Kayıt Saklama Süreleri Gereksinimleri Matrisi
Muhasebe, vergi, şirket, istihdam, sağlık ve güvenlik telemetri kayıtları genelinde yasal saklama sürelerini, yasal dondurma (legal hold) protokollerini, Bir Kez Yaz Çok Kez Oku (WORM) depolama kurallarını ve sertifikalı imha iş akışlarını kataloglayan kurumsal kayıt yönetimi ve savunulabilir elden çıkarma çalışma kitabı.
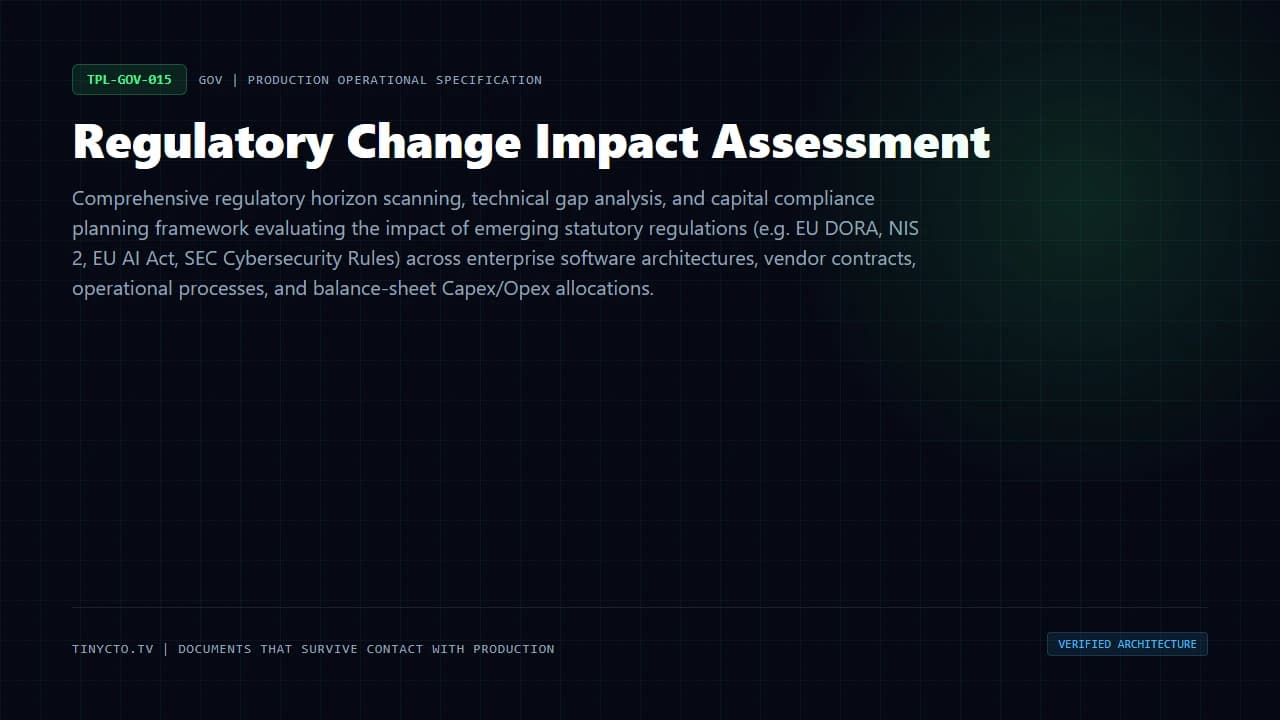
Mevzuat Değişikliği Etki Değerlendirmesi
Kurumsal yazılım mimarileri, tedarikçi sözleşmeleri, operasyonel süreçler ve bütçe yatırım/işletme maliyetleri genelinde yeni yasal düzenlemelerin (AB DORA, NIS 2, AB Yapay Zekâ Yasası, SEC Siber Güvenlik Kuralları) etkisini değerlendiren kapsamlı mevzuat ufuk taraması, teknik boşluk analizi ve uyum planlama çerçevesi.
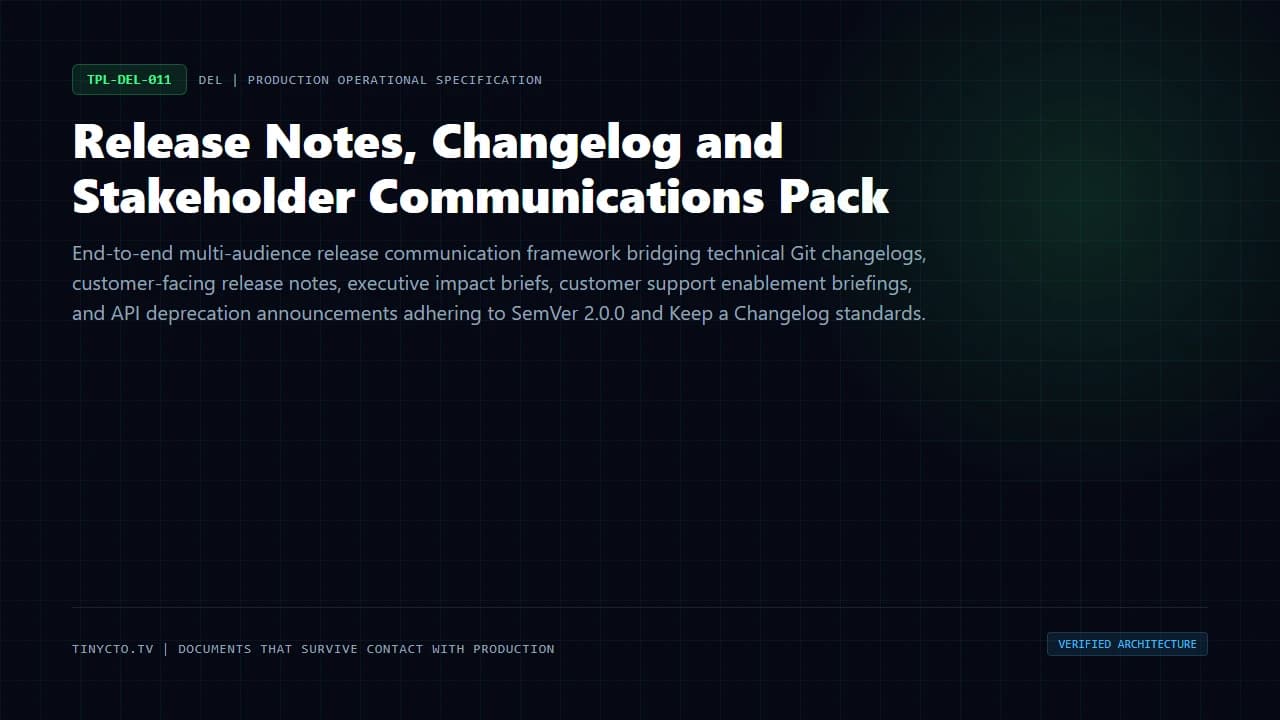
Sürüm Notları, Değişiklik Günlüğü ve Paydaş İletişim Paketi
SemVer 2.0.0 ve Keep a Changelog standartlarına bağlı kalarak teknik Git değişiklik günlüklerini, müşteri odaklı sürüm notlarını, yönetici etki özetlerini, müşteri destek eğitim bültenlerini ve API kullanımdan kaldırma duyurularını birleştiren uçtan uca çok paydaşlı sürüm iletişim çerçevesi.
Sürüm Planı ve Takvimi
Üç aylık sürüm trenlerini, özellik dondurma (feature freeze) kilometre taşlarını, yasal hazırlık kapılarını, kanarya dağıtım takvimlerini, acil yama pencerelerini ve çoklu takım senkronizasyon periyotlarını belirleyen kurumsal yazılım sürüm planlama ve dağıtım yönetişim takvimi.
Yenileme ve Büyüme Planlama Paketi
Müşteri sağlık puan kartlarını, sözleşmesel yenileme takvimlerini (T-180/90/60/30 kilometre taşları), çapraz satış/üst satış fırsat matrislerini, fiyat artış endekslemesini (TÜFE/CPI) ve müşteri kaybı (churn) erken uyarı göstergelerini izleyen kurumsal müşteri tutundurma ve gelir genişletme rehberi.
Bilgi Talebi Dokümanı (RFI)
Resmi rekabetçi ihale öncesinde teknoloji tedarikçisi yetkinliklerini, ürün olgunluğunu, mimari yol haritalarını ve fiyatlandırma modellerini araştıran pazar araştırması ve keşif dokümanı.
Fiyat Teklifi Talebi Dokümanı (RFQ)
Bağlayıcı fiyat dökümlerini, ödeme koşullarını, teslim kilometre taşlarını, SLA garantilerini ve standartlaştırılmış ticari teklif normalizasyonunu yakalayan rekabetçi ticari ihale dokümanı.
Gereksinim İzlenebilirlik Matrisi
Gereksinimden mimari bileşene, test senaryolarına ve sürümlere kadar çift yönlü izlenebilirlik sağlayan dinamik çalışma kitabı.
Dayanıklılık, Kaos Mühendisliği ve Kurtarma Test Planı
Kontrollü hata enjeksiyon deneyleri, etki alanı (blast radius) sınırlaması, kararlı durum doğrulaması ve felaket kurtarma tatbikatları için operasyonel çerçeve.
Kaynak ve Kapasite Planı
Rol bazlı tam zamanlı eşdeğer (FTE) talep tahminini, uzman darboğaz tespitini, projeler arası kaynak dengelemeyi ve yetenek açığı dış kaynak tamamlama stratejilerini belirleyen stratejik program insan kaynakları ve mühendislik kapasite planı.
Sorumlu/Kabul Edilebilir Yapay Zekâ Kullanım Politikası Oluşturucu
İzin verilen, kısıtlanan ve kesinlikle yasaklanan yapay zekâ uygulamalarını, gizli veri girişi sınırlarını, açık kaynak/ticari model tedarik kurallarını, fikri mülkiyet korumasını ve telif hakkı atıf ilkelerini belirleyen kapsamlı kurumsal kabul edilebilir kullanım politikası oluşturucu ve çalışan yönetişim çerçevesi.
Bilgi Getirme (Retrieval) Stratejisi ve Test Şartnamesi
Yoğun anlamsal aramayı, seyrek sözlüksel BM25 eşleştirmesini, Karşılıklı Sıralama Birleştirmeyi (RRF), çapraz kodlayıcı yeniden sıralamayı (re-ranking), sorgu genişletmeyi (HyDE) ve otomatik Recall@k / NDCG@k test paketlerini kurallara bağlayan kurumsal hibrit bilgi getirme mimarisi ve ampirik test şartnamesi.
Risk İştahı ve Tolerans Beyanı
Yönetim kurulu onaylı risk iştahı beyanlarını, nicel risk toleranslarını, Temel Risk Göstergelerini (KRI), eskalasyon eşiklerini ve siber güvenlik, bulut operasyonları, üçüncü taraf dayanıklılığı ile mevzuat uyumu genelinde risk kabul protokollerini belirleyen kurumsal risk yönetişim politikası ve operasyonel sınır çerçevesi.
Rol Karneleri, Sorumluluk ve Yetki Devri Paketi
Ölçülebilir misyon hedeflerini, temel davranışsal yetkinlikleri, temel performans göstergelerini, karar veto yetkilerini ve teknik uzman (IC) ile yönetim hatları arasındaki sınırları belirleyen çıktı odaklı teknik rol tanımlama ve yetki devri çerçevesi.
SAFE/Dönüştürülebilir Araç Gereksinimleri Çalışma Sayfası
Yatırım Sonrası (Post-Money) SAFE (Değerleme Tavanı vs İskonto vs MFN), Yatırım Öncesi (Pre-Money) SAFE ve Dönüştürülebilir Borç Senetlerini (faiz tahakkuku, vade sonu temerrüt hakları ve nitelikli tur dönüşüm eşikleri) karşılaştırmalı olarak değerlendiren Tohum ve köprü finansmanı araç inceleme ve seyrelme modelleme çalışma sayfası.
Satış Yetkilendirme ve Demo Hazırlık Paketi
Müşteri keşif görüşme akışları, itiraz karşılama diyalogları, standart demo deneme ortamı koreografisi ve satış temsilcisi sertifikasyon kontrol listeleri içeren kapsamlı satış yetkilendirme çerçevesi.
Satıştan Teslimata Devir Paketi
İmzalı sözleşme kapsamını, müşteri paydaş dinamiklerini, belgelenmemiş sözlü vaatleri, yazılmamış mimari varsayımları, ticari taahhütleri ve proje başlatma ön koşullarını satış ekibinden mühendislik teslimat kadrolarına aktaran yapılandırılmış ticari-teknik devir dosyası.
Korumalı Alan (Sandbox) Ajan Yürütme ve Kaynak Politikası Şartnamesi
Ajan tarafından üretilen güvenilmeyen kodlar için yalıtılmış dinamik kod çalıştırma ortamlarını, geçici çalışma alanlarını (ephemeral scratchpads), katı çıkış (egress) güvenlik duvarı kurallarını, CPU/bellek kotalarını ve sıfır güven yan sepet (sidecar) vekillerini kurallara bağlayan mikroVM ve konteyner izolasyon şartnamesi.
Tehdit Modeli ve Güvenlik Değerlendirme Paketi
STRIDE vektörlerini, DFD güven sınırlarını, nicel DREAD puanlamasını ve OWASP ASVS doğrulamasını kapsayan üretim kalitesinde sıfır güven tehdit modelleme şartnamesi.
Sırlar, Anahtarlar ve Sertifika Yaşam Döngüsü Planı
Sır rotasyon periyotlarını, HSM destekli ana kök anahtarları, otomatik TLS sertifika yenilemesini (ACME) ve acil durum sır sızıntısı iptal protokollerini yöneten kurumsal kriptografik yönetim standardı.
Güvenli SDLC ve Güvenlik Kapısı Planı
Tehdit modellemeyi, taahhüt öncesi sır tespitini, otomatik SAST/DAST/SCA kalite kapılarını, konteyner imaj imzalamasını ve dağıtım durdurma eşiklerini entegre eden mühendislik güvenlik standardı.
Güvenlik Olayı Müdahale Planı
Olay ciddiyet kademelerini, kontrol altına alma (containment) rehberlerini, adli bilişim delil zincirini (chain-of-custody), 72 saatlik yasal veri ihlali bildirimlerini ve olay sonrası (postmortem) öğrenmeyi detaylandıran kurumsal güvenlik olayı müdahale planı.
Güvenlik Günlük Kaydı (Logging) ve Denetlenebilirlik Şartnamesi
Zorunlu güvenlik olayı şemalarını, değiştirilemez WORM günlük depolamasını, SIEM veri toplama hatlarını, otomatik kurcalama uyarılarını, PII günlük maskelemesini ve yasal saklama sürelerini detaylandıran kurumsal güvenlik günlük kaydı (logging) şartnamesi ve denetlenebilirlik çerçevesi.
Güvenlik Gereksinimleri Şartnamesi
Uyum yükümlülüklerini kimlik doğrulama, yetkilendirme, kriptografi ve girdi doğrulama genelinde uygulanabilir fonksiyonel ve fonksiyonel olmayan güvenlik kontrollerine dönüştüren mühendislik güvenlik standardı.